Ciberseguridad gestionada y protección perimetral 24/7 para empresas.
Protegemos tus aplicaciones, servidores, puestos de trabajo e infraestructura en la nube con un Centro de Operaciones de Seguridad (SOC) recurrente, sin necesidad de contratar un equipo interno inalcanzable.
Contratar un equipo propio de ciberseguridad 24/7 cuesta una fortuna.
Las empresas medianas enfrentan los mismos ciberataques que los grandes corporativos: ransomware, robo de credenciales, inyección en APIs y fugas de datos. Sin embargo, contratar especialistas dedicados en SIEM, EDR, pentesting y análisis forense requiere presupuestos inalcanzables.
En 1 ROCKET operamos la seguridad de tu infraestructura bajo un modelo gestionado por suscripción mensual. Desplegamos agentes de protección endpoint, blindamos configuraciones de nube, ejecutamos análisis continuos de vulnerabilidades y mantenemos guardia 24/7 para responder ante cualquier amenaza.
- SOC operado en México: analistas técnicos que comprenden la normativa nacional y responden en español e inglés sin demoras.
- Protección perimetral y endpoint: agentes EDR en servidores y estaciones de trabajo con aislamiento automático de amenazas.
- Gestión de vulnerabilidades proactiva: escaneo constante de puertos, certificados SSL y dependencias desactualizadas.
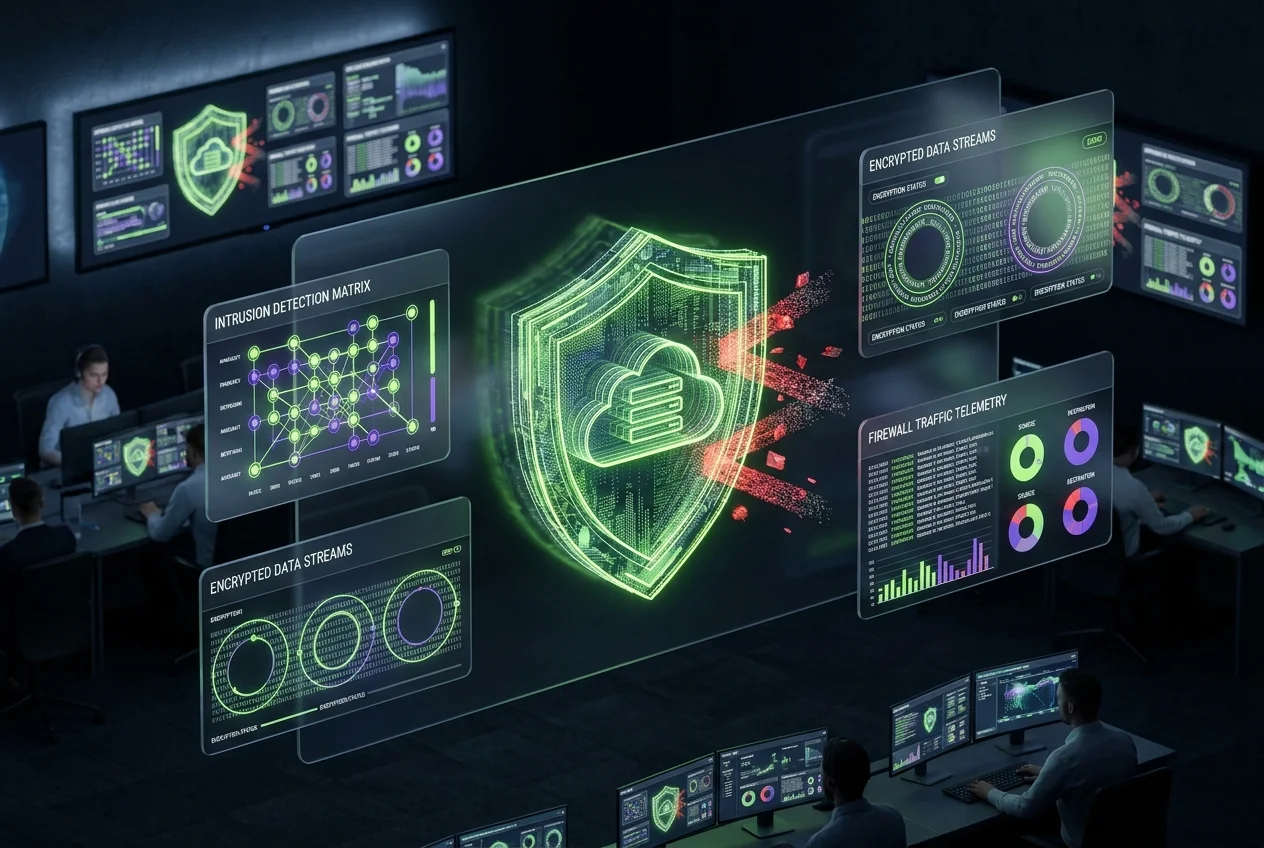
Capas de defensa activa para tu infraestructura
Seguridad integral de aplicaciones, redes, servidores y estaciones de trabajo.
Monitoreo SOC & Detección EDR
Correlación de eventos de seguridad en tiempo real con agentes EDR instalados en servidores y equipos de cómputo para detectar comportamientos maliciosos.
Pentesting & Gestión de Vulnerabilidades
Pruebas periódicas de penetración (ética hacker) y escaneo continuo de vulnerabilidades en aplicaciones web, APIs y servicios expuestos a Internet.
Hardening de Nube & Contenedores
Configuración robusta y cierre de brechas en AWS, Google Cloud y Azure, aplicando las mejores prácticas de los estándares CIS Benchmarks.
Respuesta a Incidentes & Respaldos
Planes de contingencia activos, aislamiento de máquinas infectadas, mitigación de ataques DDoS y políticas de respaldos inmutables a prueba de ransomware.
De la radiografía de riesgos a la vigilancia activa
Aseguramiento ordenado sin interrumpir la operación cotidiana de tu empresa.
Dudas clave sobre ciberseguridad gestionada
¿Qué sucede si sufrimos un intento de ataque en fin de semana?
Nuestro Centro de Operaciones de Seguridad (SOC) opera 24/7/365. Si se detecta un comportamiento anómalo o un intento de ransomware, los agentes EDR aíslan automáticamente la máquina afectada de la red y nuestros ingenieros de guardia inician el protocolo de contención en menos de 15 minutos.
¿La instalación de agentes EDR ralentiza los equipos de trabajo?
No. Empleamos agentes de última generación de bajo impacto en memoria y procesamiento (<1% de CPU), diseñados para monitorear llamadas al kernel y actividad sospechosa sin degradar la experiencia de usuario de tus colaboradores.
¿Nos ayudan a cumplir con la Ley Federal de Protección de Datos (LFPDPPP)?
Sí. Asesoramos en la implementación de medidas técnicas de seguridad exigidas por la legislación mexicana: cifrado de bases de datos, políticas de control de acceso estricto, bitácoras de auditoría inalterables y protocolos de notificación de brechas.
¿Cuál es la diferencia entre un antivirus tradicional y este servicio?
Un antivirus tradicional solo busca firmas de virus ya conocidos. Nuestro servicio combina EDR inteligente que detecta anomalías de comportamiento basadas en IA, correlación de eventos en toda la red y analistas humanos senior que vigilan activamente tu infraestructura.